504 810 demandes d’assistance en ligne ont été enregistrées en 2025 via Cybermalveillance.gouv.fr et 17Cyber.gouv.fr. Pour les entreprises et associations, le piratage de compte arrive en tête avec 21,0 % des parcours, tandis que 40 % des membres du CESIN répondants déclarent une cyberattaque significative en 2025.
Les cyberattaques qui touchent vraiment les entreprises françaises
Le rapport d’activité 2025 de Cybermalveillance.gouv.fr dénombre 27 934 parcours d’assistance d’entreprises et associations. Ce chiffre mesure des demandes d’aide, pas le nombre réel de victimes en France.
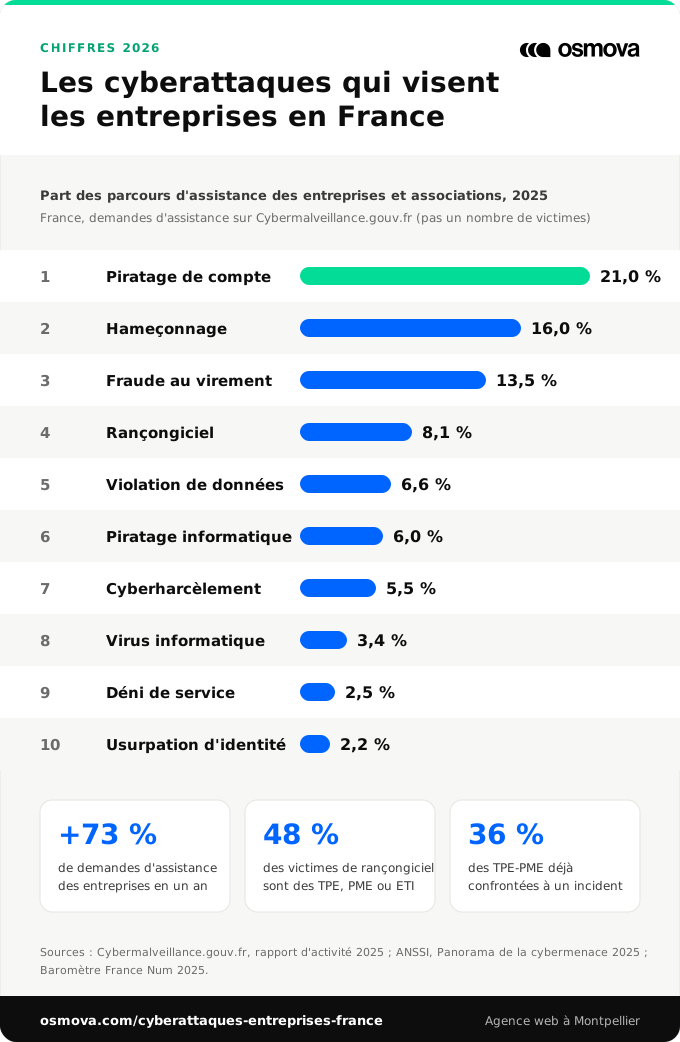
Ces parcours d’assistance progressent de +73 % par rapport à 2024 sur le périmètre entreprises et associations. Cette hausse reflète aussi le recours au service et ne peut pas être lue seule comme une hausse identique des attaques réelles.
Les 10 principales cybermenaces représentent 81 % des assistances tous publics en 2025. Le classement présenté ici reprend le périmètre entreprises et associations publié dans le rapport.
Demandes d’assistance, enquêtes et incidents : les périmètres ne se mélangent pas
Les sources publiques ne mesurent pas toutes la même chose. Un pourcentage Cybermalveillance.gouv.fr décrit des parcours d’assistance, tandis qu’un pourcentage CESIN ou France Num décrit une réponse d’enquête.
Top 10 des menaces entreprises et associations en 2025
Le tableau reprend l’ordre publié par Cybermalveillance.gouv.fr pour les parcours d’assistance des entreprises et associations en 2025.
| Critère | Piratage de compte ★ | Hameçonnage | Fraude au virement | Rançongiciel | Violation de données | Piratage informatique | Cyberharcèlement | Virus informatique | Déni de service | Usurpation d’identité |
|---|---|---|---|---|---|---|---|---|---|---|
| Rang (2025) | 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| Part des parcours d'assistance des entreprises et associations | 21,0 % | 16,0 % | 13,5 % | 8,1 % | 6,6 % | 6,0 % | 5,5 % | 3,4 % | 2,5 % | 2,2 % |
| Évolution vs année précédente | rang 2024 : 2 ; +52 % | rang 2024 : 1 ; +29 % | rang 2024 : 4 ; +93 % | rang 2024 : 3 ; +8 % | rang 2024 : 5 ; +40 % | rang 2024 : 6 ; +112 % | rang 2024 : 10 ; +205 % | rang 2024 : 9 ; +59 % | rang 2024 : 8 ; +17 % | entrée top 10 ; +213 % |
| Type d'attaque | vol d’identifiants | vol d’identifiants | fraude financière | extorsion | données exposées | intrusion | harcèlement | logiciel malveillant | indisponibilité | usurpation |
Source : Cybermalveillance.gouv.fr, Rapport d’activité 2025, entreprises et associations ayant réalisé un parcours d’assistance Cybermalveillance.gouv.fr ou 17Cyber en 2025.
Le piratage de compte est la prise de contrôle d’une messagerie, d’un accès cloud ou d’un service professionnel. Dans le rapport d’activité 2025 de Cybermalveillance.gouv.fr, il arrive au 1er rang des parcours d’assistance d’entreprises et associations. Il représente 21,0 % de ces parcours, devant l’hameçonnage. Sa progression de +52 % en volume par rapport à 2024 montre qu’un compte compromis peut devenir le point d’entrée de nombreuses fraudes.
Comment s'en protéger
- La double authentification réduit l’effet d’un mot de passe volé
- Des mots de passe uniques limitent la propagation d’un vol d’identifiants
- La surveillance des connexions aide à repérer vite un accès anormal
Signaux d'alerte
- Un seul accès compromis peut suffire à lire ou envoyer des messages
- Les comptes partagés rendent l’origine d’une action plus difficile à établir
L’hameçonnage consiste à envoyer un faux message pour obtenir un mot de passe, un paiement ou une information sensible. Cybermalveillance.gouv.fr le classe au 2e rang des parcours d’assistance d’entreprises et associations en 2025. Il représente 16,0 % de ces parcours. Sa progression de +29 % en volume, après un 1er rang en 2024, confirme que le courriel et le message frauduleux restent des portes d’entrée courantes.
Comment s'en protéger
- Une vérification de l’adresse et du lien évite de nombreuses saisies d’identifiants
- Les équipes entraînées signalent plus vite les messages suspects
- Les mises à jour du navigateur et de la messagerie réduisent certains risques d’exploitation
Signaux d'alerte
- L’urgence affichée dans un message pousse à contourner les contrôles
- Un faux site de connexion peut ressembler fortement au service habituel
La fraude au virement détourne un paiement par faux ordre, faux RIB ou usurpation d’un échange comptable. Dans les parcours d’assistance d’entreprises et associations, Cybermalveillance.gouv.fr la place au 3e rang en 2025. Elle représente 13,5 % des parcours sur ce périmètre. Sa hausse de +93 % en volume par rapport à 2024 en fait un risque très concret pour les circuits de paiement.
Comment s'en protéger
- La validation d’un changement de RIB par un canal séparé bloque les détournements simples
- Une double validation interne protège les virements inhabituels
- Des procédures écrites aident les équipes comptables à résister à la pression
Signaux d'alerte
- Une demande urgente de paiement hors procédure doit être traitée comme un signal d’alerte
- Un RIB reçu seulement par courriel expose l’entreprise à une substitution frauduleuse
Un rançongiciel chiffre ou bloque des données pour exercer une extorsion. Cybermalveillance.gouv.fr le classe au 4e rang des parcours d’assistance d’entreprises et associations en 2025. Il représente 8,1 % des demandes d’assistance sur ce périmètre. Le tableau récapitulatif du rapport indique une hausse de +8 % en volume par rapport à 2024, où il était au 3e rang.
Comment s'en protéger
- Des sauvegardes déconnectées et testées rendent une reprise possible
- Les mises à jour réduisent l’exposition aux failles connues
- Des droits administrateurs limités freinent la propagation dans le système
Signaux d'alerte
- Des fichiers devenus illisibles ou renommés signalent une attaque en cours
- Un message de rançon affiché sur un poste impose une réaction immédiate
Une violation de données correspond à une exposition, une fuite ou un accès non autorisé à des informations. Elle occupe le 5e rang des parcours d’assistance d’entreprises et associations dans le rapport 2025 de Cybermalveillance.gouv.fr. Elle représente 6,6 % des parcours sur ce périmètre. Sa hausse de +40 % en volume montre que la protection des fichiers, bases et espaces partagés reste un point sensible.
Comment s'en protéger
- Des droits d’accès limités réduisent le volume de données exposables
- La double authentification protège les comptes qui ouvrent les espaces de stockage
- Un suivi des accès aide à comprendre rapidement ce qui a été consulté
Signaux d'alerte
- Des fichiers internes retrouvés hors de l’entreprise peuvent révéler une fuite
- Un accès inhabituel à une base de données doit être vérifié sans délai
Le piratage informatique désigne une intrusion ou une compromission d’un système d’information. Cybermalveillance.gouv.fr le place au 6e rang des parcours d’assistance d’entreprises et associations en 2025. Il représente 6,0 % de ces parcours. Sa progression de +112 % en volume appelle à surveiller les accès distants, les comptes administrateurs et les services exposés sur Internet.
Comment s'en protéger
- Des mises à jour rapides ferment les failles déjà connues
- Des accès distants restreints réduisent la surface d’attaque
- Des journaux de connexion exploitables facilitent l’analyse après incident
Signaux d'alerte
- Un compte administrateur utilisé à un horaire inhabituel doit être vérifié
- Une modification inconnue sur un serveur ou un site peut signaler une intrusion
Le cyberharcèlement regroupe des messages, publications ou pressions numériques répétées contre une personne ou une organisation. Dans le rapport Cybermalveillance.gouv.fr, il atteint le 7e rang des parcours d’assistance d’entreprises et associations en 2025. Il représente 5,5 % de ces parcours. Sa hausse de +205 % en volume, depuis le 10e rang en 2024, montre qu’une entreprise peut aussi être touchée par des attaques visant sa réputation ou ses équipes.
Comment s'en protéger
- Des preuves conservées permettent de documenter les faits
- Un canal interne de signalement aide les salariés visés à demander de l’aide
- Une exposition limitée des coordonnées professionnelles réduit certaines prises de contact hostiles
Signaux d'alerte
- Des messages répétés visant un collaborateur peuvent devenir un risque humain et juridique
- Des publications hostiles coordonnées peuvent affecter l’activité et la réputation
Un virus informatique est un logiciel malveillant qui perturbe un poste, un serveur ou des fichiers. Cybermalveillance.gouv.fr le classe au 8e rang des parcours d’assistance d’entreprises et associations en 2025. Il représente 3,4 % de ces parcours. Sa hausse de +59 % en volume rappelle qu’un téléchargement, une pièce jointe ou un poste mal protégé peut suffire à déclencher un incident.
Comment s'en protéger
- Un antivirus maintenu à jour bloque de nombreux codes malveillants connus
- Des postes régulièrement mis à jour réduisent les failles exploitables
- Des sauvegardes externes limitent la perte de fichiers après infection
Signaux d'alerte
- Un poste ralenti ou au comportement anormal doit être isolé et contrôlé
- Des fichiers inconnus apparus après un téléchargement peuvent signaler une infection
Le déni de service vise à rendre un site, une application ou un service indisponible par saturation. Il figure au 9e rang des parcours d’assistance d’entreprises et associations dans le rapport 2025 de Cybermalveillance.gouv.fr. Il représente 2,5 % de ces parcours. Sa hausse de +17 % en volume reste plus modérée que d’autres menaces, mais l’effet peut être immédiat pour un service en ligne.
Comment s'en protéger
- Une supervision de disponibilité permet d’alerter rapidement
- Un contact établi avec l’hébergeur accélère la réponse technique
- Une architecture préparée peut absorber certains pics de trafic
Signaux d'alerte
- Un pic brutal de trafic sans campagne prévue doit être investigué
- Un site inaccessible empêche les utilisateurs légitimes d’accéder au service
L’usurpation d’identité consiste à utiliser le nom, l’image ou les informations d’une organisation ou d’une personne sans autorisation. Elle entre dans le top 10 des parcours d’assistance d’entreprises et associations en 2025, au 10e rang. Elle représente 2,2 % de ces parcours. Sa progression de +213 % attire l’attention, mais le volume reste inférieur à 1 000 parcours d’assistance et ne doit pas être présenté comme une menace majeure dans cette source.
Comment s'en protéger
- Des comptes officiels protégés réduisent le risque de faux profils crédibles
- Une surveillance du nom de l’entreprise aide à repérer les détournements
- Des salariés informés signalent plus vite les faux messages utilisant la marque
Signaux d'alerte
- Un faux compte au nom de l’entreprise peut tromper clients et partenaires
- Un client qui signale un message non envoyé par l’entreprise doit déclencher une vérification
Combien d’entreprises sont touchées en France
Le baromètre CESIN / OpinionWay indique que 40 % des entreprises répondantes membres du CESIN ont subi au moins une cyberattaque significative en 2025. Parmi les entreprises victimes, 81 % déclarent un impact sur leur activité, ce qui rappelle que ce baromètre porte sur des organisations déjà très sensibilisées au sujet cyber.
France Num / DGE mesure un autre périmètre : 36 % des TPE-PME françaises interrogées en 2025 déclarent avoir déjà été confrontées à un incident de cybersécurité. Ce chiffre ne se compare pas directement au CESIN, car il porte sur des TPE-PME et sur des incidents déjà rencontrés, sans se limiter aux attaques significatives d’une seule année.
Dans ImpactCyber 2025, 16 % des entreprises de moins de 250 salariés interrogées déclarent avoir subi un ou plusieurs incidents au cours des 12 derniers mois. La même enquête permet de lire la cybersécurité des petites structures sur une période récente, avec un questionnaire dédié à leur maturité.
Le SSMSI recense 453 200 crimes et délits liés au numérique enregistrés par les services de sécurité en France en 2025. Ce total ne mesure pas un taux d’entreprises victimes : il agrège les infractions enregistrées par la police et la gendarmerie.
Rançongiciels : des cas connus en baisse, un risque toujours lourd
L’ANSSI indique que 128 compromissions par rançongiciel ont été portées à sa connaissance en France en 2025, contre 141 en 2024. Ce recul porte seulement sur les cas connus de l’agence, pas sur l’ensemble des attaques survenues.
Les PME, TPE et ETI représentent 48 % des victimes de rançongiciel connues de l’ANSSI en 2025. Les collectivités territoriales et locales en représentent 11 %, ce qui confirme que la menace ne se limite pas aux grandes entreprises.
Les établissements de santé représentent 8 % des victimes de rançongiciel portées à la connaissance de l’ANSSI en 2025. Dans ces secteurs, l’enjeu dépasse souvent la perte financière, car l’indisponibilité peut gêner la continuité du service.
Côté assistance, Cybermalveillance.gouv.fr attribue 8,1 % des parcours d’entreprises et associations aux rançongiciels en 2025. Pour l’évolution, cette page retient le +8 % du tableau récapitulatif du rapport.
Ce que coûte une cyberattaque se lit avec prudence
Asterès / CRiP estime à 2,0 Md€ le coût des cyberattaques réussies en France en 2022 dans le périmètre modélisé par l’étude. Une cyberattaque réussie y désigne une intrusion ou une attaque avérée dans un système d’information avec impact opérationnel ou financier.
La même étude estime le coût moyen à 59 000 € par cyberattaque réussie en 2022. Elle répartit ce coût moyen entre 44 % de coûts directs, 44 % de rançons et 12 % de pertes de productivité.
Le rapport du Sénat n° 393 cite une enquête de juin 2024 pour un coût moyen de 466 000 € pour les TPE/PME du secteur privé. Il cite aussi 13 M€ pour les ETI et 135 M€ pour les grandes entreprises, mais la méthodologie d’origine n’est pas publiée dans une source primaire consultable.
Dans ImpactCyber 2025, 11 % des TPE-PME victimes déclarent des pertes financières. Ce résultat signale un dommage possible, mais il ne fournit pas de montant moyen récent et directement comparable pour toutes les TPE-PME françaises.
Collectivités et particuliers donnent un utile point de comparaison
Cybermalveillance.gouv.fr attribue 93 % des demandes d’assistance en 2025 aux particuliers. Les entreprises et associations représentent 6 % des demandes, et les collectivités et administrations 1 %.
Les particuliers totalisent 471 798 parcours d’assistance en 2025. Leurs demandes progressent de +47 % par rapport à 2024, ce qui montre le poids très majoritaire du grand public dans l’activité du service.
Les collectivités et administrations totalisent 5 078 parcours d’assistance en 2025. Rapporté aux volumes comparables de publics, Cybermalveillance.gouv.fr indique 141 recours pour 1 000 collectivités territoriales.
Chez les collectivités et administrations, le piratage de compte représente 20,1 % des parcours d’assistance en 2025. Le rançongiciel pèse 13,1 %, une part plus élevée que chez les entreprises et associations.
NIS 2 en France : la loi n’est pas promulguée au 8 octobre 2026
Le rapport du Sénat n° 393 estime à environ 15 000 le nombre d’entités essentielles ou importantes potentiellement concernées en France. L’ANSSI présente NIS 2 comme couvrant 18 secteurs d’activité, ce qui donne l’ampleur du changement attendu pour les organisations concernées.
La directive (UE) 2022/2555 fixait l’échéance de transposition nationale au 17 octobre 2024. La France a dépassé cette date, donc les obligations nationales dépendent encore de l’adoption du texte français.
La procédure française a commencé par un dépôt au Sénat le 15 octobre 2024. Le texte a été adopté par le Sénat le 12 mars 2025, puis transmis à l’Assemblée nationale le 13 mars 2025.
Un texte de la commission spéciale a été établi le 10 septembre 2025. La Conférence des présidents du 6 octobre 2026 a retiré le projet de loi de l’ordre du jour des 7 et 9 octobre 2026 ; au 8 octobre 2026, le texte n’est pas promulgué et aucune nouvelle date n’est fixée.
Les mesures de base contre les attaques les plus fréquentes
La sauvegarde externe sert à pouvoir restaurer les données si un poste, un serveur ou un site est bloqué. France Num / DGE indique que 68 % des TPE-PME interrogées en 2025 utilisent une sauvegarde externe des données.
Un antivirus aide à détecter et bloquer une partie des logiciels malveillants connus. France Num / DGE mesure un taux d’équipement de 81 % parmi les TPE-PME interrogées, ce qui en fait la mesure de protection la plus répandue dans cette enquête.
La double authentification ajoute une étape de validation après le mot de passe. France Num / DGE indique que 32 % des TPE-PME interrogées l’utilisent, alors que le piratage de compte est la première demande d’assistance des entreprises et associations.
Les mises à jour corrigent des failles que des attaquants peuvent exploiter. Dans le baromètre CESIN / OpinionWay, l’exploitation de failles est citée dans 41 % des incidents, tandis que l’hameçonnage est cité dans 55 % des incidents, avec des réponses multiples.
Questions fréquentes
Cyberattaques en entreprise : les réponses directes.
Le piratage de compte est la première menace dans les parcours d’assistance des entreprises et associations en 2025. Il représente 21,0 % des parcours sur ce périmètre, devant l’hameçonnage.
Il n’existe pas un chiffre unique pour toutes les entreprises françaises. CESIN / OpinionWay mesure 40 % d’entreprises répondantes membres du CESIN ayant subi au moins une cyberattaque significative en 2025, tandis que France Num / DGE mesure 36 % de TPE-PME déclarant avoir déjà connu un incident de cybersécurité.
Ces chiffres sont différents parce qu’ils ne mesurent pas la même chose. CESIN / OpinionWay interroge 397 membres du CESIN sur des attaques significatives, France Num interroge des TPE-PME, et Cybermalveillance.gouv.fr compte 27 934 parcours d’assistance d’entreprises et associations en 2025.
ImpactCyber 2025 indique que 16 % des entreprises de moins de 250 salariés interrogées ont subi un ou plusieurs incidents au cours des 12 derniers mois. France Num / DGE donne un autre angle : 36 % des TPE-PME interrogées déclarent avoir déjà été confrontées à un incident de cybersécurité.
Asterès / CRiP estime le coût moyen à 59 000 € par cyberattaque réussie en France en 2022. Le rapport du Sénat n° 393 cite aussi 466 000 € pour les TPE/PME du secteur privé, mais la méthodologie d’origine de cette enquête de juin 2024 n’est pas publiée dans une source primaire consultable.
L’ANSSI indique que 128 compromissions par rançongiciel ont été portées à sa connaissance en France en 2025. Les PME, TPE et ETI représentent 48 % des victimes connues de l’agence cette année-là.
Aucun taux fiable ne permet d’affirmer que les PME déposent massivement le bilan après une cyberattaque. Dans ImpactCyber 2025, moins de 1 % des TPE-PME victimes, sur 94 répondants et avec plusieurs réponses possibles, citent une cessation d’activité définitive ; 11 % citent des pertes financières. Le chiffre de 60 % de PME qui fermeraient après une cyberattaque circule sans source vérifiable.
Non, Cybermalveillance.gouv.fr mesure des demandes d’assistance et des parcours d’aide. Son rapport d’activité dénombre 504 810 demandes d’assistance en ligne en 2025 via Cybermalveillance.gouv.fr et 17Cyber.gouv.fr.
Non, la loi française de transposition n’est pas promulguée au 8 octobre 2026. Le rapport du Sénat n° 393 évoque environ 15 000 entités essentielles ou importantes concernées, et l’ANSSI indique que NIS 2 couvre 18 secteurs d’activité.
Sources
- Cybermalveillance.gouv.fr, Rapport d’activité 2025 (25/03/2026)
- ANSSI, Panorama de la cybermenace 2025, CERTFR-2026-CTI-002 (03/2026)
- CESIN / OpinionWay, 11e baromètre annuel de la cybersécurité des entreprises françaises (26/01/2026)
- France Num / Direction générale des entreprises, Baromètre France Num 2025 (09/2025)
- Cybermalveillance.gouv.fr / OpinionWay, Mesure de notoriété et de maturité en matière de cybersécurité auprès des TPE-PME 2025 (25/07/2025)
- SSMSI, Interstats Infos rapides, Les infractions liées au numérique enregistrées par les services de sécurité en 2025 (19/02/2026)
- Asterès, Le coût des cyberattaques réussies en France, étude économique pour le CRiP (06/2023)
- Sénat, rapport n° 393 sur le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité (04/03/2025)
- ANSSI, MonEspaceNIS2 (08/10/2026)
- Directive (UE) 2022/2555 du Parlement européen et du Conseil (14/12/2022)
- Sénat, procédure législative du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité (17/03/2026)
- Assemblée nationale, procédure législative du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité (08/10/2026)
- Assemblée nationale, Conférence des présidents du mardi 6 octobre 2026 (06/10/2026)