Un CAPTCHA distingue les humains des robots pour protéger formulaires, comptes et pages de connexion. Fonctionnement, comparatif des solutions actuelles, installation sur WordPress et limites à connaître.
Un CAPTCHA sert à distinguer un humain d’un programme automatique (un « bot ») avant de le laisser envoyer un formulaire, créer un compte ou se connecter. Sur un site d’entreprise, il protège surtout contre le spam des formulaires de contact, les inscriptions en masse et les tentatives de connexion à répétition. Aujourd’hui, les meilleures solutions (reCAPTCHA v3, Cloudflare Turnstile, hCaptcha, Friendly Captcha) travaillent en arrière-plan et ne demandent presque plus de déchiffrer des lettres tordues.
On explique ici d’où vient le CAPTCHA, ce qu’il protège vraiment, comment fonctionnent les versions modernes, lesquelles choisir pour un site WordPress ou sur mesure, et pourquoi il ne suffit jamais à lui seul à sécuriser un site.
- Qu’est-ce qu’un CAPTCHA ?
- Pourquoi a-t-on besoin d’un CAPTCHA ?
- Comment fonctionne un CAPTCHA aujourd’hui ?
- Quel CAPTCHA choisir pour son site ?
- Comment ajouter un CAPTCHA à son site ?
- Quelles sont les limites des CAPTCHA ?
- Que faire en plus du CAPTCHA ?
- Questions fréquentes
- Sources
Qu’est-ce qu’un CAPTCHA ?
CAPTCHA est l’acronyme anglais de Completely Automated Public Turing test to tell Computers and Humans Apart, soit un « test de Turing public et entièrement automatisé pour distinguer les ordinateurs des humains ». Le terme a été forgé en 2003 par Luis von Ahn, Manuel Blum, Nicholas Hopper et John Langford, chercheurs liés à l’université Carnegie Mellon. Des tests du même type existaient déjà avant : PayPal demandait par exemple dès 2001 de recopier un texte déformé pour lutter contre la fraude.
C’est un test de type défi-réponse : le site pose un défi, le visiteur répond, et seule une réponse valide lui ouvre l’accès. On parle souvent de « test de Turing inversé » : dans le test de Turing classique, un humain cherche à savoir s’il parle à une machine ; ici, c’est la machine qui fait passer le test à l’humain.
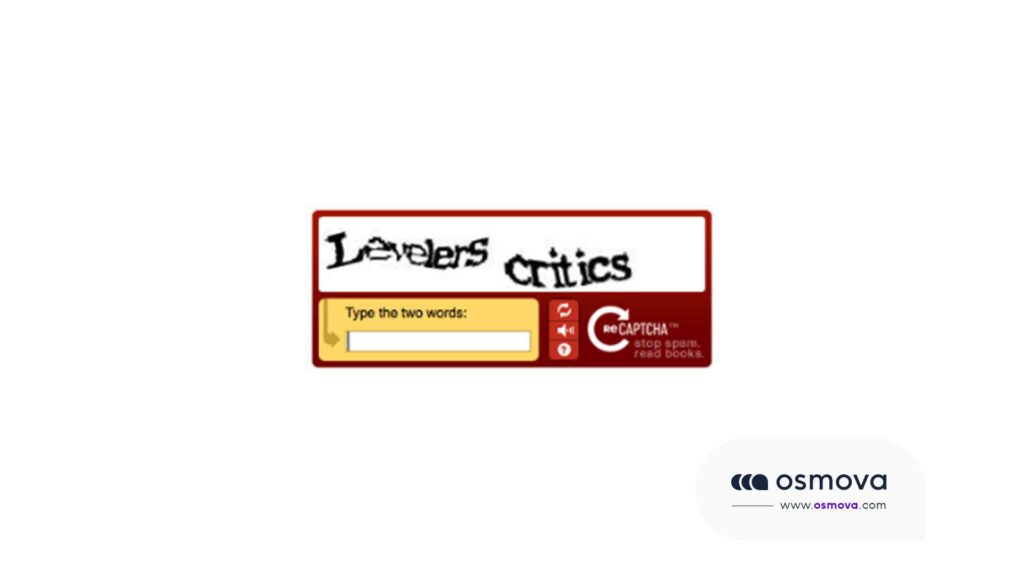
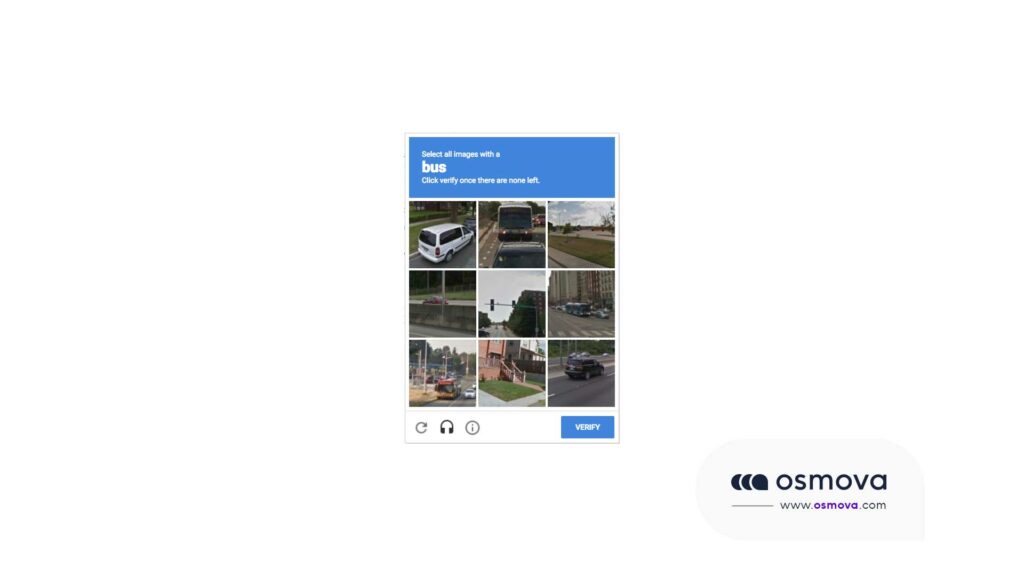
Les premières générations reposaient sur la lecture de lettres et de chiffres déformés, que les logiciels de reconnaissance de caractères de l’époque ne savaient pas lire. Sont venues ensuite les grilles d’images (« sélectionnez tous les feux de circulation »), la simple case « Je ne suis pas un robot », puis les systèmes invisibles qui n’affichent plus rien du tout à la plupart des visiteurs.
Pourquoi a-t-on besoin d’un CAPTCHA ?
Parce qu’une grande partie des requêtes qui arrivent sur un formulaire ne viennent pas d’humains. Des robots parcourent le web en permanence et remplissent automatiquement tout ce qui ressemble à un champ de saisie. Sans protection, les conséquences sont concrètes :
- Spam des formulaires de contact : votre boîte mail se remplit de faux messages, les vraies demandes se perdent au milieu.
- Commentaires indésirables sur un blog, bourrés de liens vers des sites douteux, qui abîment votre image et parfois votre référencement.
- Création de faux comptes en masse sur un site e-commerce, un espace client ou un service gratuit.
- Attaques par force brute ou par dictionnaire : un programme essaie des milliers de couples identifiant / mot de passe sur votre page de connexion.
- Bourrage de listes : des adresses e-mail inventées ou volées inscrites à votre newsletter, qui dégradent la réputation de vos envois.
- Tests de cartes bancaires volées sur une page de paiement, et achats automatisés de produits en quantité limitée (billetterie, éditions limitées).
- Votes et sondages faussés par des réponses automatiques répétées.
Pour une PME, le cas le plus fréquent reste le premier : un formulaire de contact qui reçoit plus de spam que de demandes. Le CAPTCHA est alors un filtre simple et peu coûteux.
Comment fonctionne un CAPTCHA aujourd’hui ?
Il existe aujourd’hui trois grandes familles de tests :
- Le défi visible : texte déformé, grille d’images, puzzle à faire glisser, question simple. Le visiteur doit agir. C’est la forme historique, la plus gênante pour l’utilisateur et la moins efficace face aux outils d’intelligence artificielle actuels.
- L’analyse du comportement et du contexte : le service observe des signaux (façon d’interagir avec la page, caractéristiques du navigateur, réputation de l’adresse IP) et calcule un niveau de risque. Si le risque est faible, rien n’est demandé ou une simple case à cocher suffit ; s’il est élevé, un défi s’affiche.
- La preuve de travail : le navigateur du visiteur résout en tâche de fond un petit calcul cryptographique. C’est indolore pour un humain, mais coûteux pour un robot qui veut envoyer des milliers de requêtes.
Le cas de Google reCAPTCHA
reCAPTCHA, racheté par Google en 2009, est le plus répandu. Il existe en deux générations :
- reCAPTCHA v2 : la case « Je ne suis pas un robot », suivie si besoin d’une grille d’images, ou sa variante invisible qui ne déclenche le défi qu’en cas de doute.
- reCAPTCHA v3 : aucune interaction. Chaque action renvoie un score de 0,0 (très probablement un robot) à 1,0 (très probablement un humain). La documentation de Google propose un seuil de départ de 0,5, à ajuster selon votre trafic. C’est à votre site de décider quoi faire d’un score bas : bloquer, demander une vérification supplémentaire ou mettre le message en modération.
reCAPTCHA est désormais rattaché à Google Cloud (Google Cloud Fraud Defense). L’offre gratuite « Essentials » couvre jusqu’à 10 000 évaluations par mois et par organisation, ce qui suffit largement à un site vitrine ; au-delà, l’offre « Premium » est facturée (vérifié en septembre 2026).
Quel CAPTCHA choisir pour son site ?
Voici les quatre solutions que l’on rencontre le plus souvent, avec les conditions publiées par leurs éditeurs en septembre 2026 :
| Solution | Fonctionnement | Offre gratuite | Point d’attention |
|---|---|---|---|
| Google reCAPTCHA | Case à cocher (v2) ou score invisible (v3) | 10 000 évaluations par mois (Essentials) | Données envoyées à Google, badge ou mention obligatoire |
| Cloudflare Turnstile | Analyse en arrière-plan, case à cocher seulement si besoin | Challenges illimités, jusqu’à 20 widgets | Utilisable sans faire passer son site par Cloudflare |
| hCaptcha | Case à cocher et défis visuels | Offre Basic gratuite | Met en avant sa conformité RGPD |
| Friendly Captcha | Preuve de travail invisible, sans cookie | 1 domaine, 1 000 requêtes par mois, sites non commerciaux | Éditeur allemand, offre payante pour un site professionnel |
Notre lecture pour un site d’entreprise : Turnstile est souvent le meilleur compromis (gratuit, discret, simple à intégrer) ; reCAPTCHA v3 reste pertinent si vous utilisez déjà l’écosystème Google et que vous gérez correctement le score ; Friendly Captcha ou hCaptcha se défendent si la question des données personnelles est centrale pour vous.
CAPTCHA et RGPD : un CAPTCHA tiers fait transiter des données de vos visiteurs (adresse IP, informations sur le navigateur) vers son éditeur. Mentionnez-le dans votre politique de confidentialité. Google autorise à masquer le badge reCAPTCHA à condition d’afficher dans le parcours la mention « This site is protected by reCAPTCHA » avec des liens vers ses règles de confidentialité et ses conditions d’utilisation.
Comment ajouter un CAPTCHA à son site ?
Sur WordPress
Pas besoin de coder. Les extensions de formulaires les plus courantes intègrent déjà un CAPTCHA : Contact Form 7 propose par exemple nativement reCAPTCHA et Turnstile, WPForms gère reCAPTCHA v2 et v3. La démarche type :
- Créez un compte chez l’éditeur choisi et déclarez votre nom de domaine.
- Récupérez les deux clés fournies : la clé de site (publique) et la clé secrète.
- Collez-les dans les réglages d’intégration de votre extension de formulaire.
- Envoyez un message de test depuis un navigateur en navigation privée, sur ordinateur et sur mobile.
- Surveillez pendant quelques semaines la quantité de spam reçue et les éventuelles plaintes de vrais visiteurs bloqués.
Pensez aussi à la page de connexion : c’est elle que visent les attaques par force brute. Si vous hésitez sur les extensions à installer, notre sélection des meilleurs plugins WordPress donne des repères, et une maintenance WordPress suivie garde ces extensions à jour.
Sur un site ou une application sur mesure
Le principe est le même partout : un script côté navigateur produit un jeton, et votre serveur doit vérifier ce jeton auprès de l’éditeur avant d’accepter le formulaire. L’erreur la plus fréquente consiste à n’intégrer que la partie visible : le widget s’affiche, mais le serveur ne contrôle rien, et un robot qui envoie directement ses requêtes passe sans difficulté. Google, Cloudflare et hCaptcha publient chacun une documentation développeur détaillée (voir les sources).
Quelles sont les limites des CAPTCHA ?
- Ils freinent aussi les humains. Une étude présentée à USENIX Security en 2023, menée sur 1 400 participants et 14 000 CAPTCHA résolus, montre que ces tests coûtent du temps et que certains participants abandonnent en cours de route. Chaque défi affiché est un risque de perdre un contact ou une vente.
- Ils posent des problèmes d’accessibilité. Un CAPTCHA purement visuel bloque une personne aveugle ou malvoyante ; il faut toujours une alternative (audio, ou mieux, un système invisible). Les règles WCAG 2.2 (critère 3.3.8, niveau AA) n’autorisent, lors d’une authentification, que des tests de simple reconnaissance d’objets, et aucun au niveau AAA.
- Les défis visuels ne résistent plus bien à l’IA. Dès 2018, des chercheurs ont montré que l’apprentissage profond venait à bout des CAPTCHA textuels utilisés par de grands sites, à partir de quelques centaines d’exemples seulement. C’est pour cela que les éditeurs ont basculé vers l’analyse du comportement.
- Une mauvaise intégration les rend inutiles : jeton non vérifié côté serveur, jeton réutilisable plusieurs fois, réponse transmise en clair.
Que faire en plus du CAPTCHA ?
Un CAPTCHA est une couche de défense parmi d’autres, pas une sécurité complète. Pour un site d’entreprise, on le combine avec :
- Un champ « pot de miel » (honeypot) : un champ invisible pour les humains, que les robots remplissent. Tout envoi où il est rempli est rejeté. Gratuit et sans aucune gêne pour le visiteur.
- La limitation du nombre de tentatives par adresse IP ou par compte sur la page de connexion et sur les formulaires.
- Des mots de passe solides et la double authentification pour les comptes administrateurs, avec un gestionnaire de mots de passe.
- Un pare-feu applicatif (WAF) et des mises à jour régulières du CMS et des extensions.
- Le double opt-in pour les inscriptions à une newsletter : l’adresse n’est validée qu’après un clic dans l’e-mail de confirmation.
Pour une vue d’ensemble, lisez nos conseils pour sécuriser un site web. Et si vous faites développer un site ou une application, demandez que ces protections figurent dans le cahier des charges : c’est un point à aborder dès le devis d’une création de site internet.
Questions fréquentes
Que signifie CAPTCHA ?
Completely Automated Public Turing test to tell Computers and Humans Apart : un test automatisé qui sert à distinguer un humain d’un ordinateur.
Un CAPTCHA est-il obligatoire sur un formulaire de contact ?
Non, aucune règle ne l’impose. Mais sans protection (CAPTCHA, pot de miel ou filtre anti-spam), un formulaire public finit presque toujours par recevoir du spam.
reCAPTCHA est-il gratuit ?
Oui jusqu’à 10 000 évaluations par mois et par organisation avec l’offre Essentials (septembre 2026). Au-delà, il faut passer à une offre payante.
Quelle est la différence entre reCAPTCHA v2 et v3 ?
La v2 demande une action (cocher une case, parfois choisir des images). La v3 ne demande rien et renvoie un score entre 0,0 et 1,0 : c’est votre site qui décide quoi faire des scores bas.
Un CAPTCHA suffit-il à sécuriser un site ?
Non. Il filtre une partie des robots, mais ne protège ni contre une faille dans une extension, ni contre un mot de passe faible. Il doit s’ajouter aux mises à jour, aux sauvegardes et à la protection des comptes.
Sources
- Wikipedia : CAPTCHA (historique et définition)
- Google : documentation reCAPTCHA v3
- Google : FAQ reCAPTCHA (badge et mention)
- Google Cloud : comparaison des offres reCAPTCHA
- Cloudflare : documentation Turnstile
- Cloudflare : offres Turnstile
- hCaptcha : documentation développeur
- hCaptcha : tarifs
- Friendly Captcha
- WordPress.org : Contact Form 7
- Searles et al., An Empirical Study and Evaluation of Modern CAPTCHAs, USENIX Security 2023
- W3C : WCAG 2.2, critère 3.3.8